
Chính sách bảo mật website hoặc privacy notice là lớp thông tin giúp người dùng hiểu dữ liệu cá nhân nào được thu thập, dùng cho mục đích gì, đi qua hệ thống nào, được lưu trong bao lâu và người dùng có thể gửi yêu cầu bằng cách nào. Nội dung nên phản ánh đúng luồng dữ liệu thực tế thay vì dùng một mẫu chung cho mọi website.
Tính đến năm 2026, doanh nghiệp tại Việt Nam cần rà soát hoạt động xử lý dữ liệu theo Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 và Nghị định 356/2025/NĐ-CP, đều có hiệu lực từ 01/01/2026. Bài viết này là checklist vận hành website, không thay thế tư vấn pháp lý cho doanh nghiệp hoặc ngành nghề cụ thể.
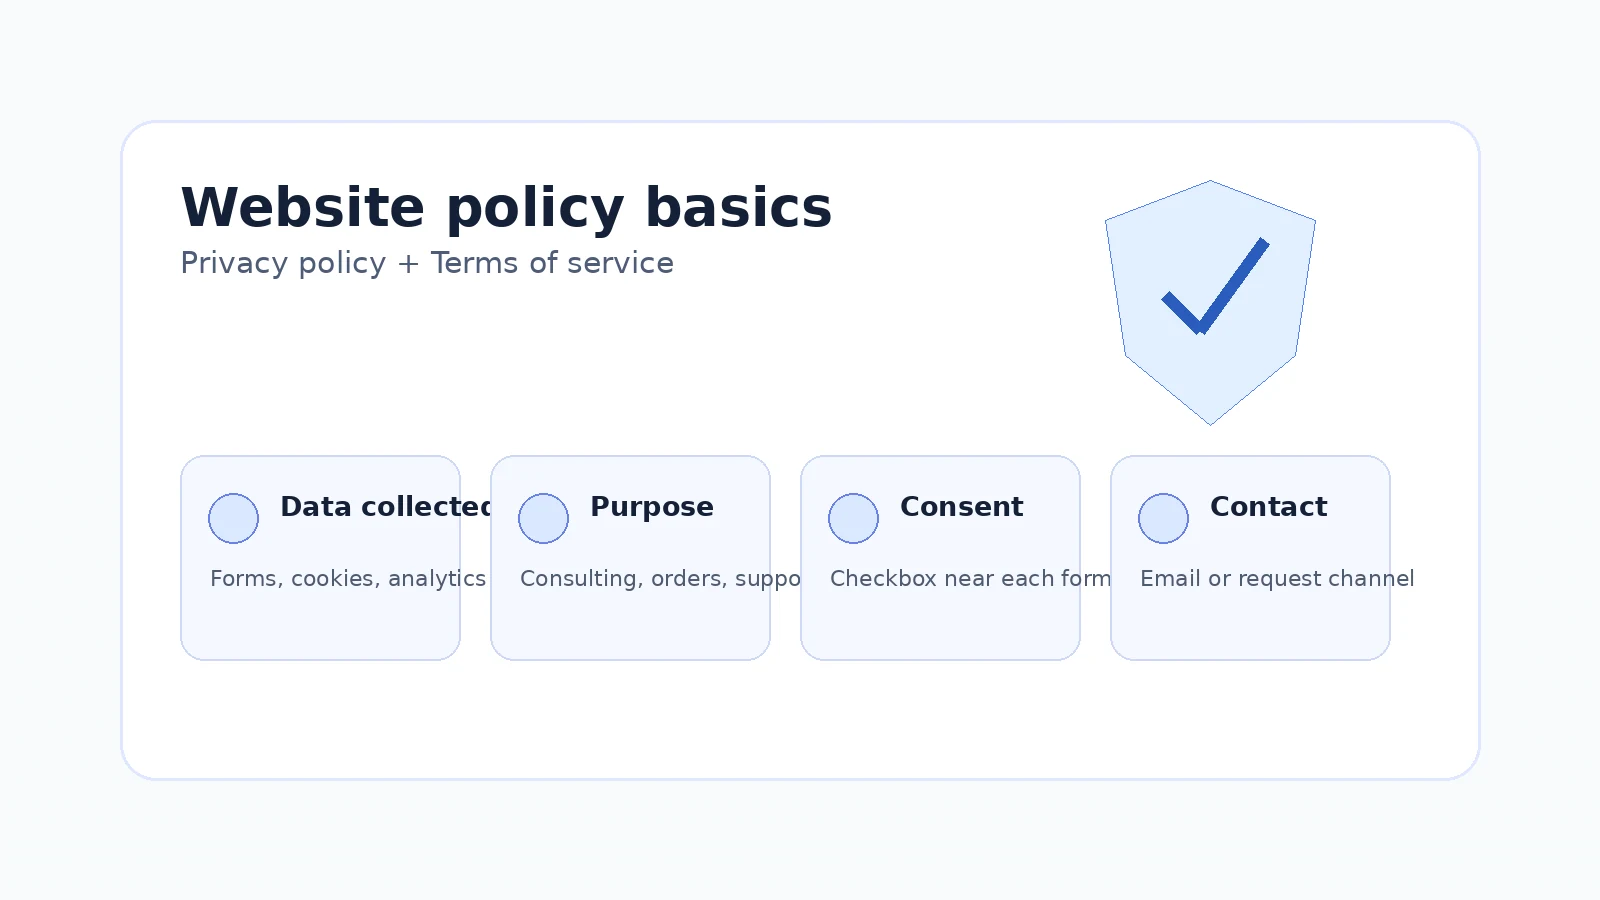
Privacy Policy khác Điều khoản dịch vụ thế nào?
| Trang | Trọng tâm |
|---|---|
| Chính sách bảo mật | Dữ liệu cá nhân được thu thập, sử dụng, lưu trữ, chia sẻ và xử lý thế nào. |
| Điều khoản dịch vụ | Quy tắc sử dụng website, tài khoản, giao dịch, nội dung, thanh toán và trách nhiệm các bên. |
Nếu cần phần quy tắc sử dụng và giao dịch, xem riêng Điều khoản dịch vụ website: Checklist Terms of Service.
Bắt đầu từ data inventory, không bắt đầu từ mẫu policy
Trước khi viết Privacy Policy, nên lập inventory luồng dữ liệu: dữ liệu được thu ở đâu, chuyển sang hệ thống nào, ai truy cập, dùng cho mục đích gì và retention ra sao. Đây là cách giảm rủi ro policy nói một đằng nhưng form, CRM hoặc tracking vận hành một nẻo.
| Điểm thu dữ liệu | Dữ liệu có thể phát sinh | Hệ thống liên quan |
|---|---|---|
| Form liên hệ | Họ tên, email, điện thoại, nội dung yêu cầu | Email, CRM, helpdesk |
| Checkout | Thông tin người mua, địa chỉ, đơn hàng | WooCommerce, cổng thanh toán, vận chuyển |
| Chatbot/live chat | Nội dung hội thoại, thông tin liên hệ | Chat platform, CRM |
| Analytics | Thiết bị, hành vi, nguồn truy cập | Nền tảng analytics |
| Advertising pixel | Sự kiện, hành vi, audience signal | Nền tảng quảng cáo |
| Newsletter | Email, lịch sử đăng ký và tương tác | Email marketing platform |
Checklist nội dung cho Chính sách bảo mật website
1. Dữ liệu nào được xử lý?
Liệt kê theo nhóm dữ liệu thực tế như thông tin liên hệ, tài khoản, đơn hàng, nội dung trao đổi, dữ liệu thiết bị, cookie hoặc tương tác. Không nên copy danh sách dài từ website khác nếu hệ thống của bạn không thu các dữ liệu đó.
2. Mục đích xử lý là gì?
Mỗi nhóm dữ liệu nên gắn với mục đích rõ như tư vấn, thực hiện đơn hàng, vận hành tài khoản, phân tích hiệu quả, bảo mật hoặc marketing.
3. Dữ liệu đi qua những bên nào?
Kiểm kê hosting, email, CRM, analytics, advertising, chatbot, vận chuyển, thanh toán, agency và các bên xử lý khác có thể tiếp cận dữ liệu.
4. Dữ liệu được lưu trong bao lâu?
Nên có retention rule cho từng nhóm dữ liệu hoặc ít nhất một nguyên tắc xác định thời gian lưu. Không nên mặc định lưu vô thời hạn nếu không có lý do và cơ chế quản trị tương ứng.
5. Người dùng gửi yêu cầu bằng cách nào?
Trang policy nên có một kênh tiếp nhận rõ như email, form hoặc đầu mối phụ trách và mô tả cách xác minh, xử lý yêu cầu ở mức phù hợp.
6. Website bảo vệ dữ liệu thế nào?
Có thể mô tả ở mức nguyên tắc như HTTPS, phân quyền, giới hạn truy cập, sao lưu, cập nhật, logging, quản lý nhà cung cấp và quy trình xử lý sự cố; không cần công khai chi tiết có thể làm tăng rủi ro bảo mật.
Consent không chỉ là thêm checkbox
Checkbox chỉ là một thành phần giao diện. Nếu một hoạt động xử lý dùng consent, cần quan tâm cả nội dung được thông báo, phạm vi đồng ý, cách ghi nhận, cách rút lại và việc backend có thực sự tôn trọng lựa chọn đó hay không.
| Chỉ có checkbox | Workflow tốt hơn |
|---|---|
| Không log trạng thái | Có record hoặc cơ chế chứng minh lựa chọn khi cần |
| Gộp nhiều mục đích khó hiểu | Tách mục đích khi cần để người dùng hiểu mình đang đồng ý gì |
| Rút consent nhưng marketing vẫn tiếp tục | Trạng thái được đồng bộ sang hệ thống liên quan |
| Policy thay đổi nhưng form không được rà lại | Policy, form, tracking và backend được review cùng nhau |
Website nào cần rà soát kỹ hơn?
- Website có form tư vấn, báo giá, đặt lịch hoặc tuyển dụng.
- Website có tài khoản thành viên hoặc khu vực người dùng.
- Website bán hàng, thanh toán hoặc thu địa chỉ giao hàng.
- Website dùng chatbot, CRM, email marketing, analytics hoặc advertising pixel.
- Website xử lý dữ liệu nhạy cảm hoặc thuộc ngành có yêu cầu riêng.
- Website chuyển dữ liệu cho nhiều vendor hoặc hạ tầng ở nhiều quốc gia.
Nếu chưa rõ loại website và luồng giao dịch, xem website doanh nghiệp, website bán hàng và landing page.
Những lỗi thường gặp
- Copy policy từ website khác rồi chỉ thay tên thương hiệu.
- Policy nói một đằng nhưng plugin, CRM hoặc tracking xử lý một nẻo.
- Thêm checkbox nhưng không có log hoặc không tôn trọng trạng thái rút lại.
- Không cập nhật khi thêm chatbot, pixel, email marketing hoặc cổng thanh toán.
- Không có owner nhận yêu cầu dữ liệu.
- Không có retention rule hoặc không biết dữ liệu đang nằm ở đâu.
- Link policy 404 hoặc khó thấy tại điểm thu dữ liệu quan trọng.
Nên đặt link Privacy Policy ở đâu?
Footer là vị trí nền tảng nhưng không phải vị trí duy nhất. Link hoặc notice nên xuất hiện tại nơi người dùng cần thông tin để đưa ra quyết định như form liên hệ, đăng ký, checkout, booking hoặc luồng tracking/marketing tương ứng.
Khi nào nên kiểm tra lại policy?
- Thêm form hoặc loại dữ liệu mới.
- Thêm CRM, chatbot, analytics, pixel, email automation hoặc vendor mới.
- Thay đổi checkout, booking, thanh toán hoặc quy trình sales.
- Thay đổi nơi lưu trữ hoặc luồng chuyển dữ liệu.
- Có sự cố, tài khoản lạ, URL spam, redirect bất thường hoặc dấu hiệu rò rỉ dữ liệu.
- Khung pháp lý, hợp đồng nhà cung cấp hoặc mô hình kinh doanh thay đổi.
Chính sách bảo mật có hỗ trợ SEO không?
Không nên coi Privacy Policy là mẹo ranking. Giá trị chính nằm ở minh bạch và quản trị dữ liệu. Với SEO, đây là một phần của cấu trúc website hoàn chỉnh cùng trang giới thiệu, liên hệ, dịch vụ và các trang hỗ trợ người dùng. Xem thêm Website Architecture.
Kết luận
Privacy Policy tốt bắt đầu từ data inventory và luồng xử lý thực tế. Khi website thay đổi form, CRM, tracking, vendor hoặc mục đích sử dụng dữ liệu, policy cũng cần được rà lại. Điều khoản dịch vụ nên được quản lý như một owner riêng vì nó phục vụ một search task và một lớp vận hành khác.
Nhận tư vấn website và SEO theo mục tiêu kinh doanh
Chúng tôi giúp bạn xác định vấn đề ưu tiên, hướng triển khai và cách đo lường hiệu quả.
Nhận tư vấn miễn phí →
Đoàn Trình Dục
Đoàn Trình Dục là tác giả và biên tập viên nội dung SEO tại TSNZone – Chi nhánh TD Digital Phú Yên. Anh tham gia xây dựng hệ thống nội dung trên kythuatseo.net với trọng tâm là SEO Onpage, Technical SEO, Internal Link, Content Hub, Entity SEO và tối ưu website WordPress cho doanh nghiệp. Trong quá trình biên tập, Đoàn Trình Dục ưu tiên cấu trúc nội dung rõ ràng, đúng mục tiêu tìm kiếm, có khả năng áp dụng thực tế và hạn chế diễn giải mơ hồ. Mỗi bài viết được rà soát theo các tiêu chí như tiêu đề, heading, liên kết nội bộ, tính dễ hiểu, tính nhất quán và khả năng kiểm chứng trước khi xuất bản. Mục tiêu nội dung là giúp chủ doanh nghiệp, người quản trị website và đội ngũ marketing hiểu đúng về SEO, tránh triển khai theo cảm tính và từng bước xây dựng website có khả năng tạo ra khách hàng từ Google.
Xem hồ sơ tác giả →